Neue Funktionen: ilert AI SRE jetzt allgemein verfügbar, ilert CLI, Compass und weitere


ilert AI SRE ist jetzt allgemein verfügbar. Außerdem neu in diesem Quartal: Compass, ein Assistent für den Incident Lebenszyklus, der während eines Incidents den jeweils nächsten sinnvollen Schritt aufzeigt, ein eigener Bereich für Postmortems, aussagekräftige Incident-Karten in Microsoft Teams und Google Chat, Dienstpläne, die Supportzeiten und Feiertage berücksichtigen, eine neue CLI und Dark Mode. Hier die neuen Funktionen im Detail.
ilert AI SRE
ilert AI SRE ist jetzt allgemein verfügbar
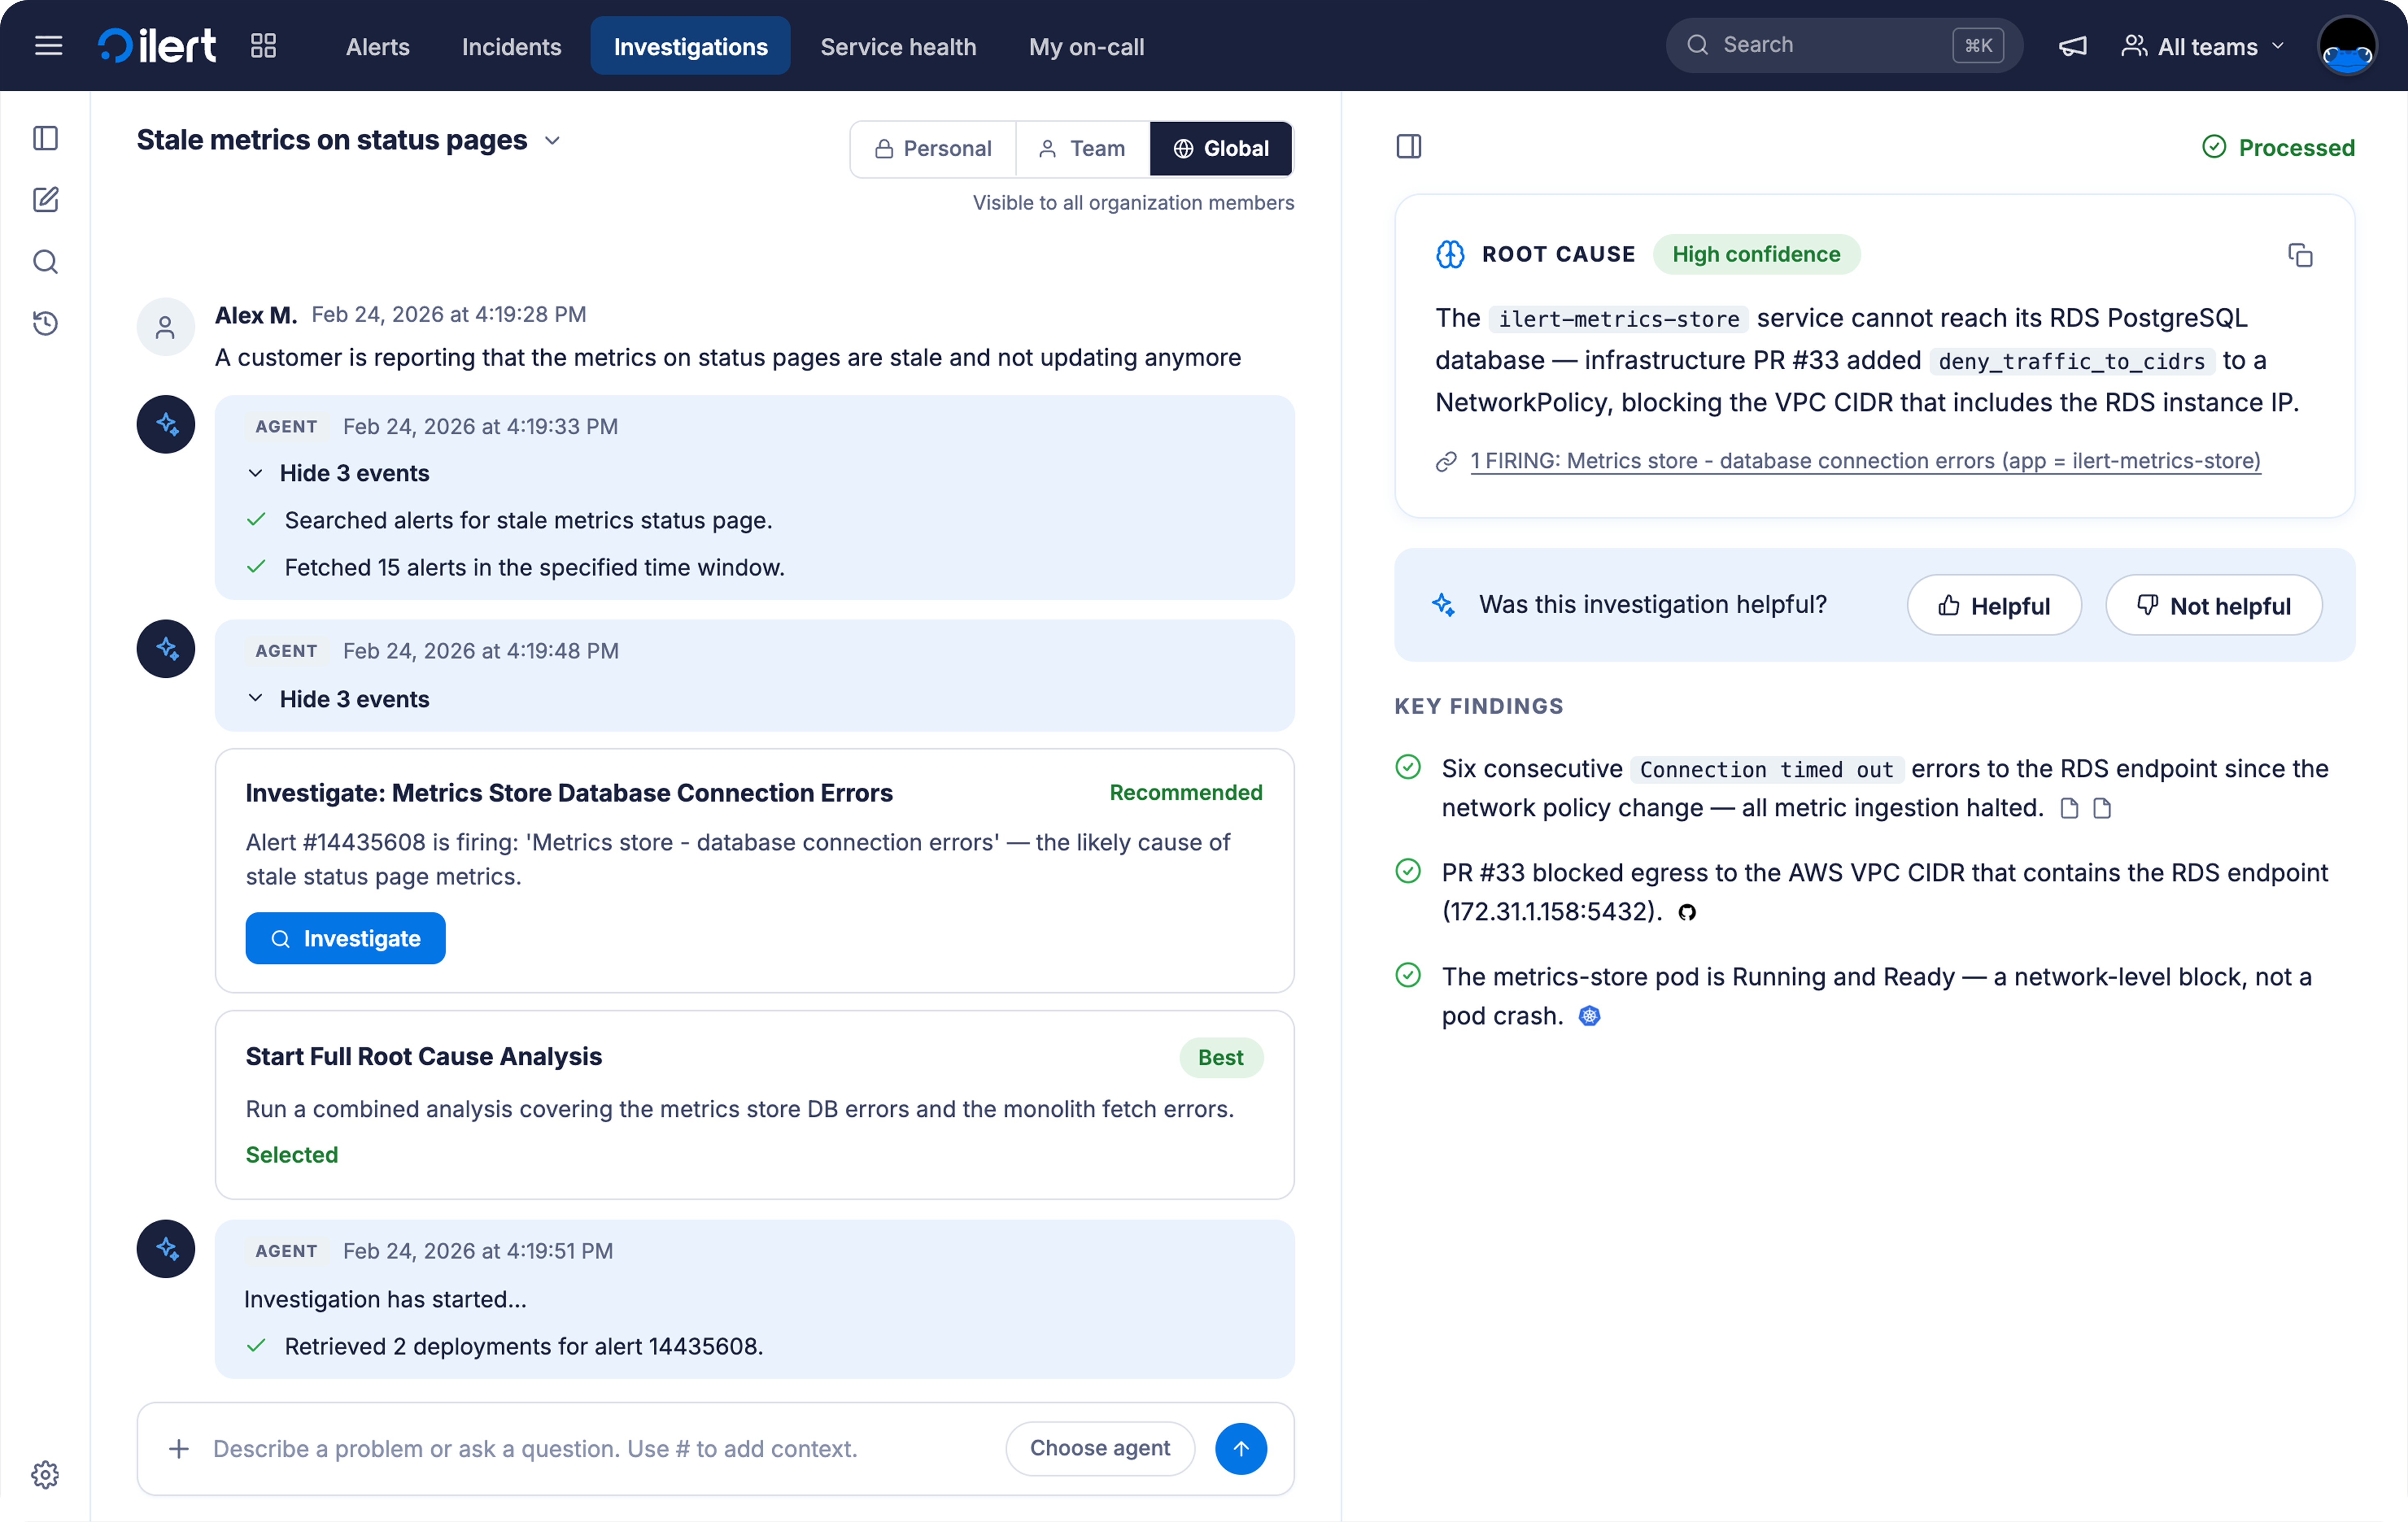
ilert AI SRE ist jetzt in allen kostenpflichtigen Tarifen sowie während des Testzeitraums allgemein verfügbar. Starten Sie eine Untersuchung direkt aus einer Alarmierung oder einem Incident heraus – oder beschreiben Sie im Chat des Agenten einfach, was los ist.
Der Agent durchsucht Logs, Metriken, Traces und kürzlich vorgenommene Änderungen, darunter Deployments, Konfigurationsänderungen und zusammengeführte Pull Requests. Kommt es zu einer Alarmflut, fasst er die Alarmierungen zunächst in Clustern zusammen und untersucht anschließend jeden Cluster einzeln.
Als Ergebnis jeder Untersuchung erhalten Sie eine Hypothese zur Ursache mit einer Einstufung der Konfidenz als hoch, mittel oder niedrig, zentrale Erkenntnisse mit Verweisen auf die zugrunde liegenden Daten, ausgeschlossene Ursachen und – sofern sinnvoll – eine vorgeschlagene Maßnahme wie beispielsweise ein Rollback.
An Ihren Systemen wird nichts geändert, bevor ein Engineer die Änderung freigibt. In unseren Chaos-Tests mit zwölf verschiedenen Fehlerszenarien lag die mediane Zeit von der Alarmierung bis zur ersten Erkenntnis bei 194 Sekunden.
Die KI untersucht den Incident – Sie entscheiden.
Alle KI-Workloads laufen auf dedizierter Infrastruktur in der EU (an unseren Standorten in Frankfurt und Stockholm). Wir verwenden Ihre Daten nicht zum Trainieren unserer Modelle und haben auch bei allen von uns genutzten Modellanbietern die Verwendung unserer Daten für Trainingszwecke deaktiviert. AI SRE nutzt die in Ihrem Tarif enthaltenen AI Credits: 250 pro Monat im Pro-Tarif, 1.000 im Scale-Tarif und 5.000 im Enterprise-Tarif.
Lesen Sie in der Ankündigung zur allgemeinen Verfügbarkeit, wie AI SRE funktioniert und wie wir es testen, oder besuchen Sie die ilert AI SRE-Seite. Wie Sie Ihren ersten Agenten einrichten, erfahren Sie in der Dokumentation zu AI SRE.
Incident Management
Compass: Der Assistent für den Incident Lebenszyklus
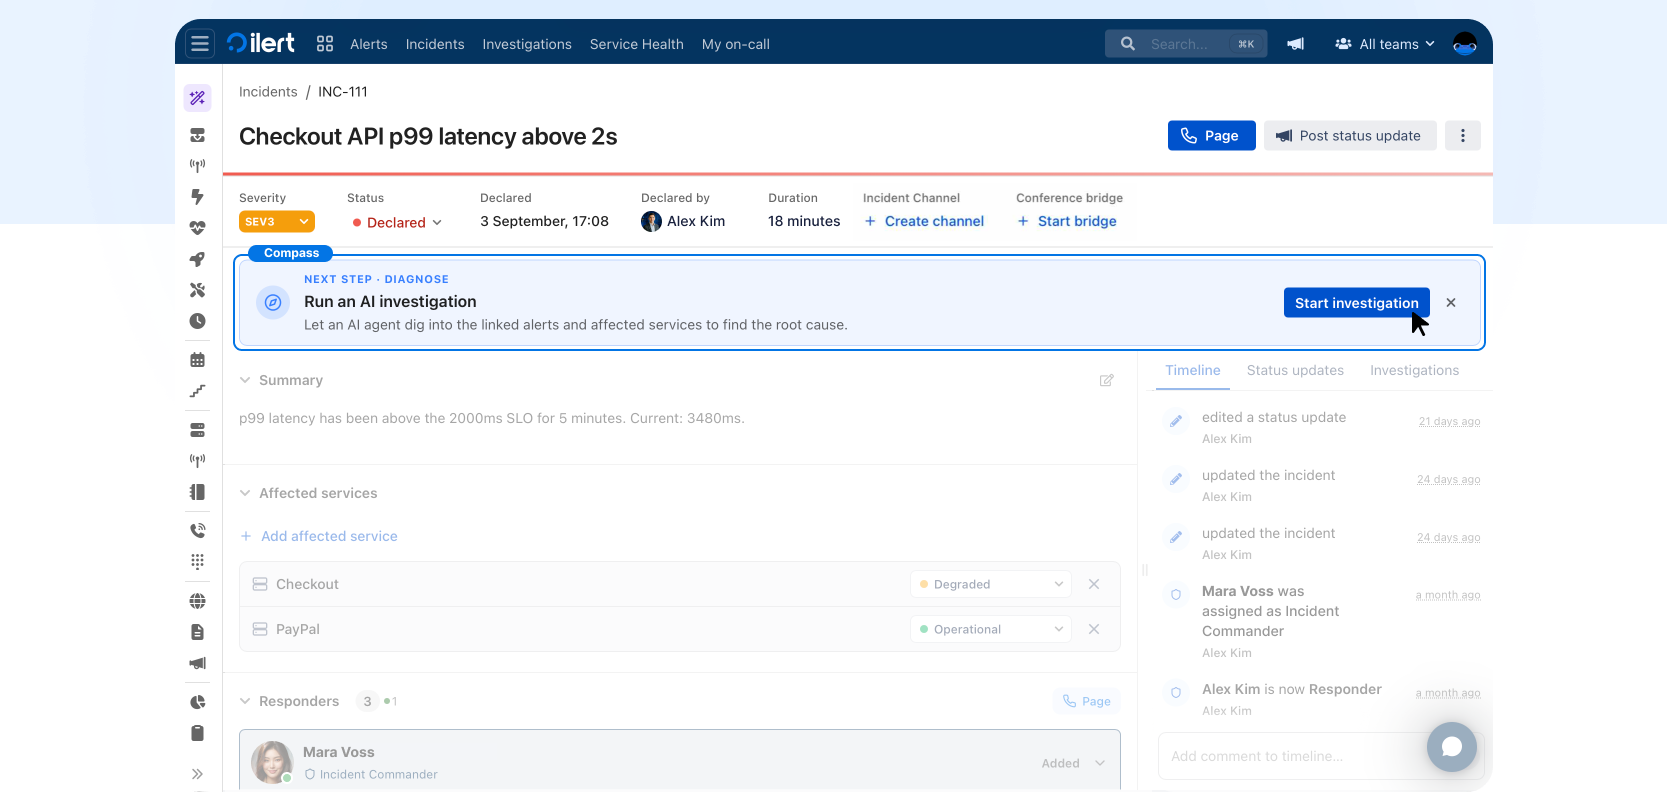
Compass ist die neueste Erweiterung des Incident-Managements in ilert. Während eines Incidents begleitet Sie Compass und zeigt Ihnen den jeweils nächsten sinnvollen Schritt: eine AI-SRE-Untersuchung starten, ein Status-Update veröffentlichen, wenn Ihre Statusseite nicht mehr aktuell ist, oder den Incident abschließen, sobald sich die Situation stabilisiert hat. Wenn nichts zu tun ist, weist Compass Sie auch darauf hin und hält so unnötige Meldungen auf ein Minimum. Mehr dazu in der Dokumentation zu Incidents.
Postmortems haben jetzt ihren eigenen Bereich in ilert
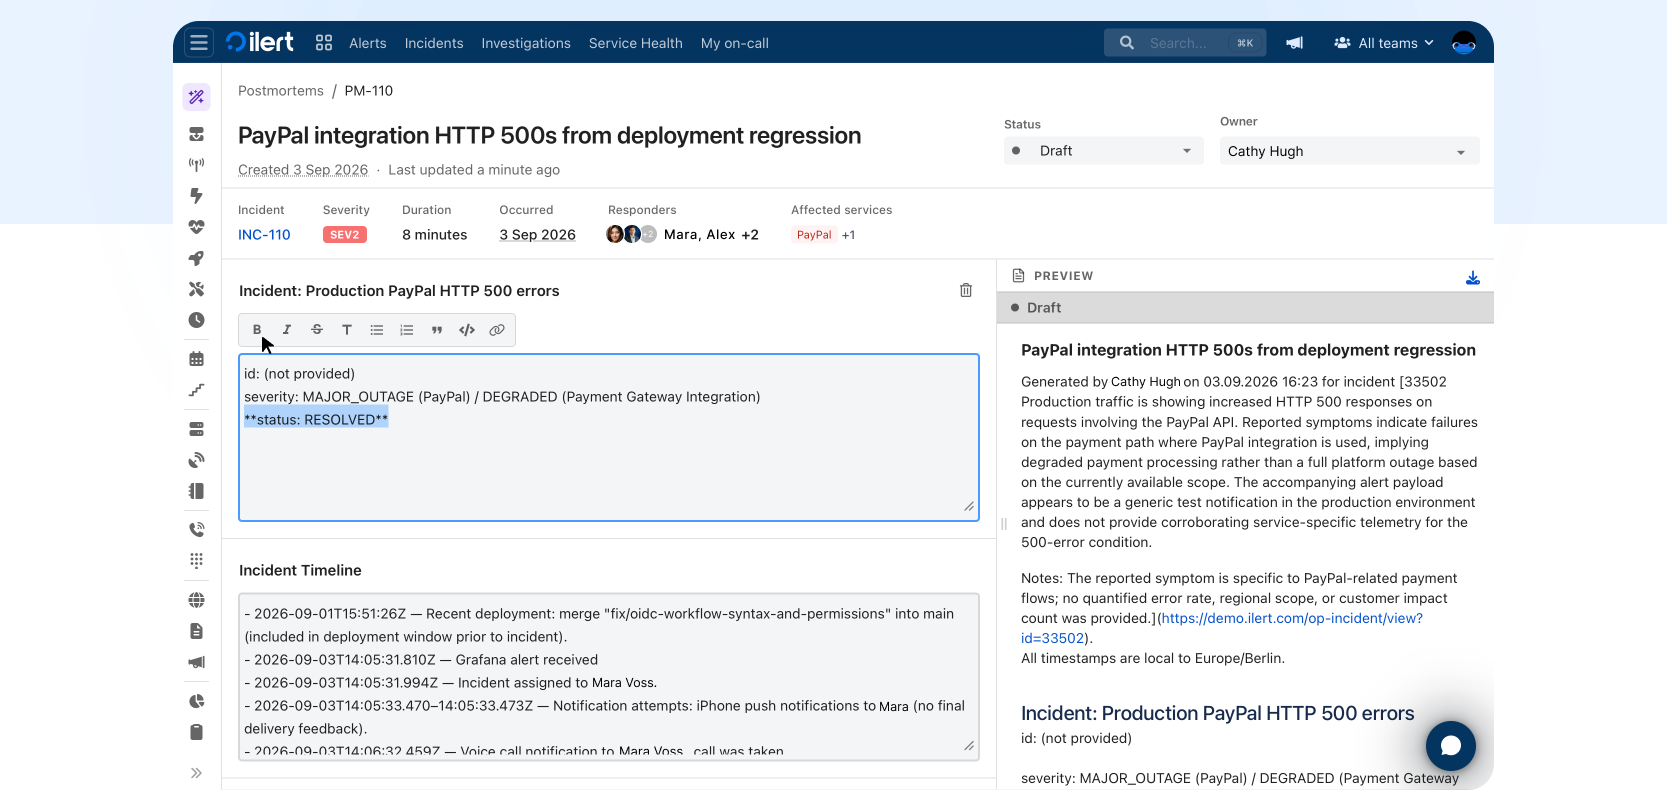
Postmortems haben jetzt einen eigenen Bereich in ilert. Sobald ein Incident abgeschlossen ist, können Sie mit der ilert-KI auf Basis des vollständigen Incident-Kontexts einen Postmortem-Entwurf erstellen – einschließlich Timeline und Chatverläufen.
Bearbeiten oder ergänzen Sie einzelne Abschnitte, bis der Entwurf passt, und veröffentlichen Sie ihn anschließend intern oder auf Ihrer Statusseite. Mehr dazu in der Dokumentation zu Postmortems.
Service-Topologie und Service Health Map
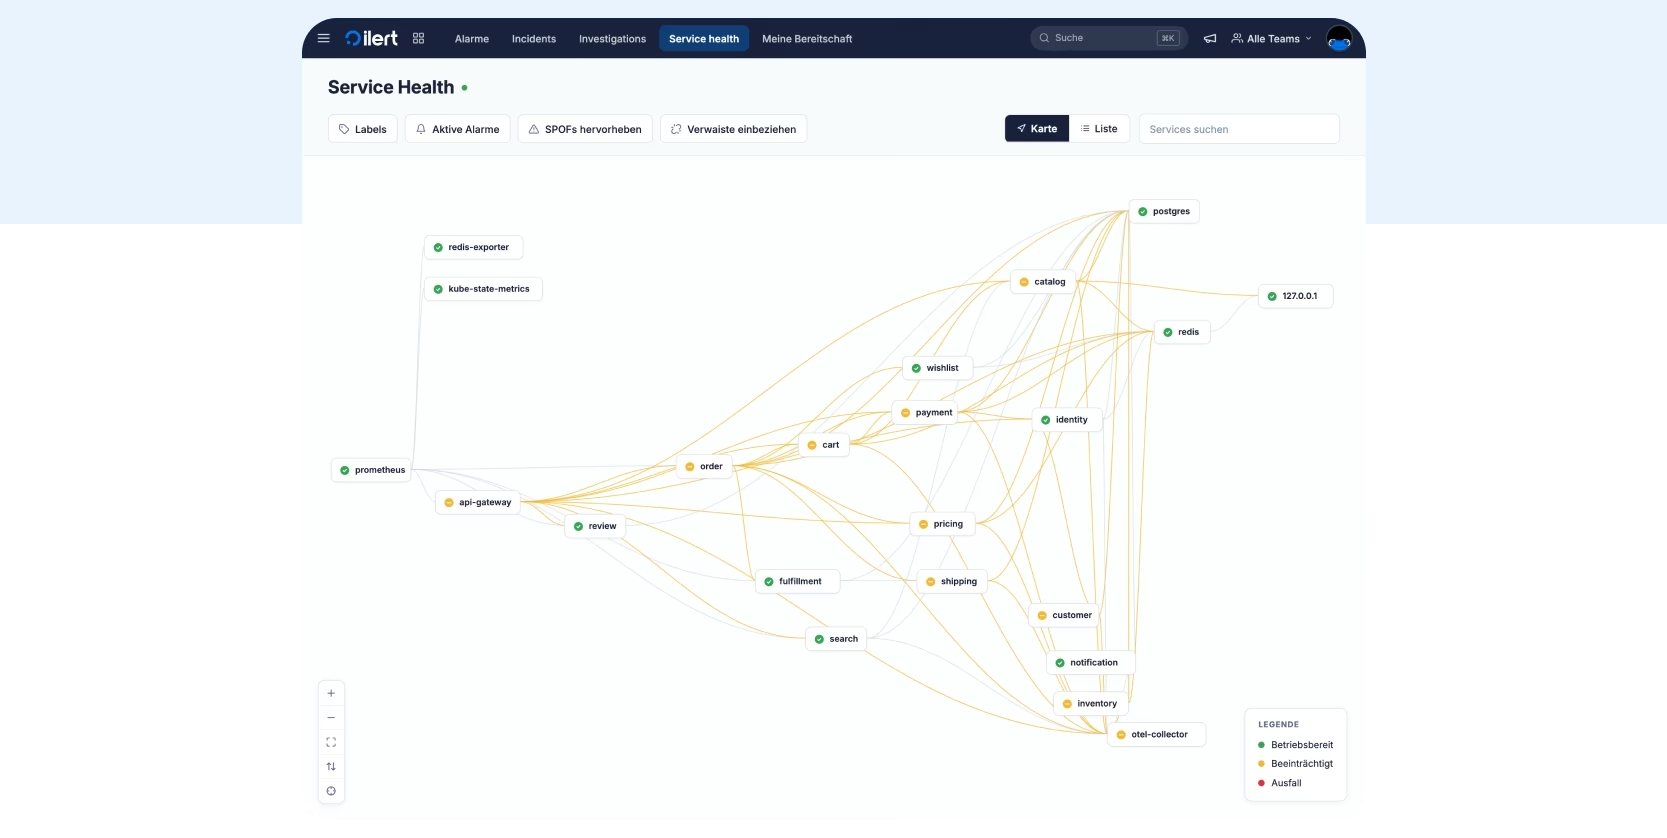
Die Service-Topologie bietet Ihnen eine Live-Übersicht über Ihre Services und ihre Abhängigkeiten untereinander. Sie wird automatisch anhand Ihrer OpenTelemetry-Traces erstellt und ersetzt damit statische Architekturdiagramme.
Verbinden Sie dazu eine Telemetriequelle und konfigurieren Sie Ihren OpenTelemetry Collector oder Ihr SDK so, dass die Daten an den OTLP-Endpunkt von ilert gesendet werden. ilert erkennt automatisch die Abhängigkeiten zwischen den Services, fügt neue Services zu Ihrem Servicekatalog hinzu und hält die Übersicht anhand der eingehenden Traces stets aktuell.
Die Datenübertragung erfolgt nach dem Push-Prinzip. Sie müssen daher keine Zugangsdaten mit ilert teilen.
Wählen Sie während eines Incidents einen Service auf der Service Health Map aus, um zu sehen, welche anderen Services von einem Problem betroffen sein könnten (Blast Radius) und welche Services als mögliche Root Cause infrage kommen. Gleichzeitig erhalten Sie einen Überblick über offene Alarmierungen und kürzlich aufgetretene Incidents. Auch AI SRE nutzt den Abhängigkeitsgraphen bei der Triage von Alarmierungen, um den Ursprung eines Problems zu identifizieren.
Die Service-Topologie ist jetzt allgemein verfügbar. Verbinden Sie eine Telemetriequelle, um Ihre Service Health Map zu erstellen, oder erfahren Sie mehr in der Service-Topologie-Dokumentation.
Tools für Entwickler
Eine neue ilert CLI – bereit für Ihren KI-Agenten
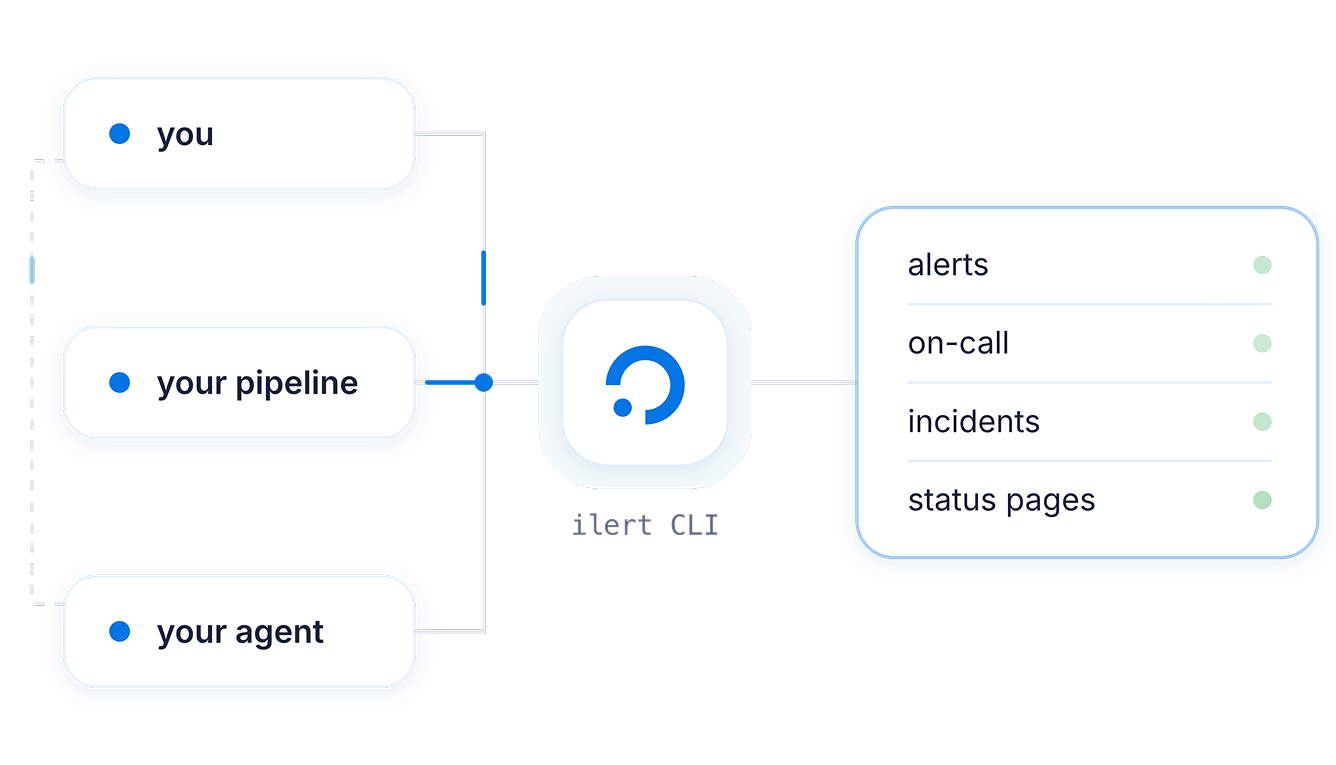
Wir haben die ilert CLI aktualisiert: eine einzige Binärdatei für Sie, Ihre Pipeline und Ihren KI-Agenten. Die CLI erstellt ihre Befehlsstruktur zur Laufzeit auf Basis der OpenAPI-Spezifikation von ilert. Dadurch ist jeder API-Endpunkt erreichbar und die CLI bleibt immer auf dem Stand der API. Melden Sie sich mit ilert auth login an oder setzen Sie in CI die Umgebungsvariable ILERT_API_KEY.
Verknüpfen Sie Claude Code, Codex, Cursor oder einen anderen Agenten mit der CLI – dann kann Ihr Agent alles ausführen, was auch in ilert möglich ist, und zwar über einfache Spracheingaben statt über Klicks in der Benutzeroberfläche.
Fragen Sie zum Beispiel, wer gerade Bereitschaftsdienst für payments-platform hat und was passiert, wenn diese Person die Alarmierung verpasst. Oder lassen Sie den Agenten eine Alarmierungsquelle für checkout-api erstellen, sie dem richtigen Dienstplan zuordnen und Ihnen anschließend den Integration Key ausgeben.
Die CLI ist so konzipiert, dass sie sicher an einen Agenten übergeben werden kann. Destruktive Befehle werden nicht unbeaufsichtigt ausgeführt, --dry-run zeigt den vollständigen Ablauf, bevor etwas übertragen wird, die Ausgabe ist maschinenlesbar und Zugangsdaten bleiben außerhalb der Konversation.
Die CLI erspart Ihnen außerdem den manuellen Neuaufbau beim Wechsel des Anbieters. Ihr Agent liest Ihre bestehende Opsgenie-, PagerDuty- oder andere Konfiguration mit einem schreibgeschützten Token aus und bereitet den Neuaufbau in ilert anschließend mit --dry-run in der richtigen Abhängigkeitsreihenfolge vor: zuerst Benutzer und Teams, dann Dienstpläne, Eskalationsrichtlinien, Alarmierungsquellen und Statusseiten. Geändert wird nichts, bis Sie den Ablauf freigeben.
Sie möchten noch vor der Abschaltung am 5. April 2027 von Opsgenie wechseln? Planen Sie Ihre Migration oder folgen Sie der Migrationsanleitung für die CLI.
Starten Sie auf der ilert CLI-Seite oder mit der CLI-Dokumentation.
ChatOps
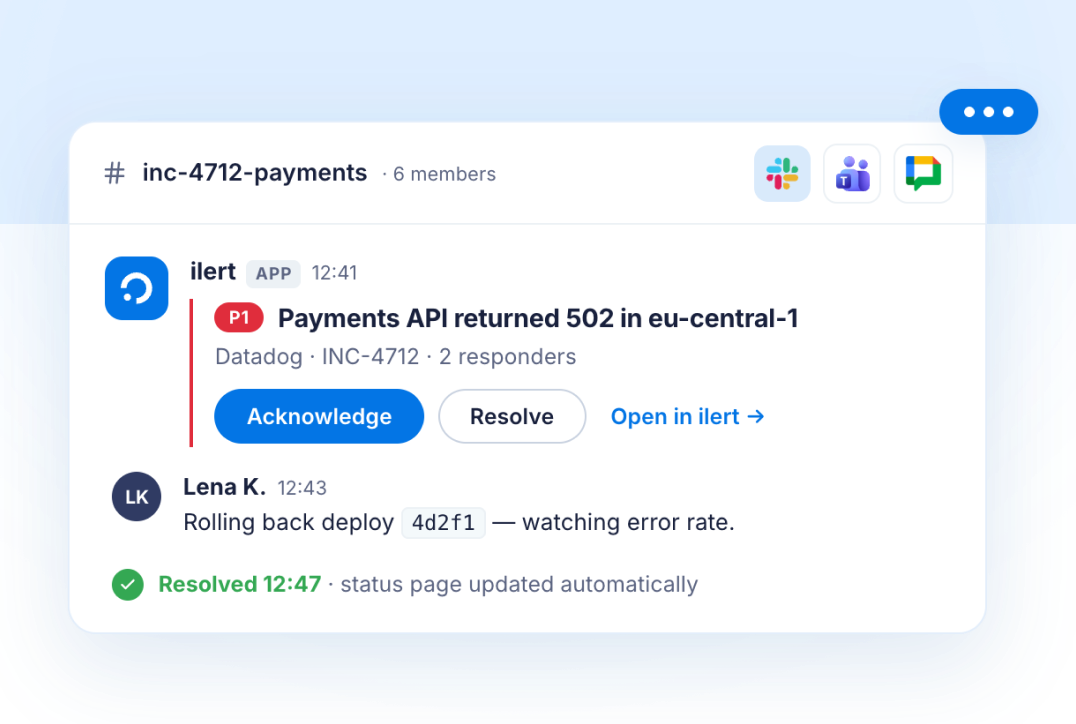
Incidents direkt über Slack, Microsoft Teams oder Google Chat steuern
Aussagekräftige Incident-Karten werden jetzt auch in Microsoft Teams und Google Chat dargestellt – nicht mehr nur in Slack. Ihr Team kann Incidents direkt in dem Chat-Tool bestätigen, eskalieren und abschließen, das es ohnehin bereits nutzt.
Slack-Karten zeigen jetzt außerdem den Status abgeschlossener Incidents vollständig an. Darüber hinaus übernehmen die Chat-Oberflächen nun automatisch die erkannte Sprache, statt standardmäßig Englisch zu verwenden.
Mehr zu ChatOps in ilert. Zur Einrichtung siehe die ChatOps-Dokumentation.
Bereitschaftsmanagement
Dienstpläne können jetzt Supportzeiten und Feiertage berücksichtigen
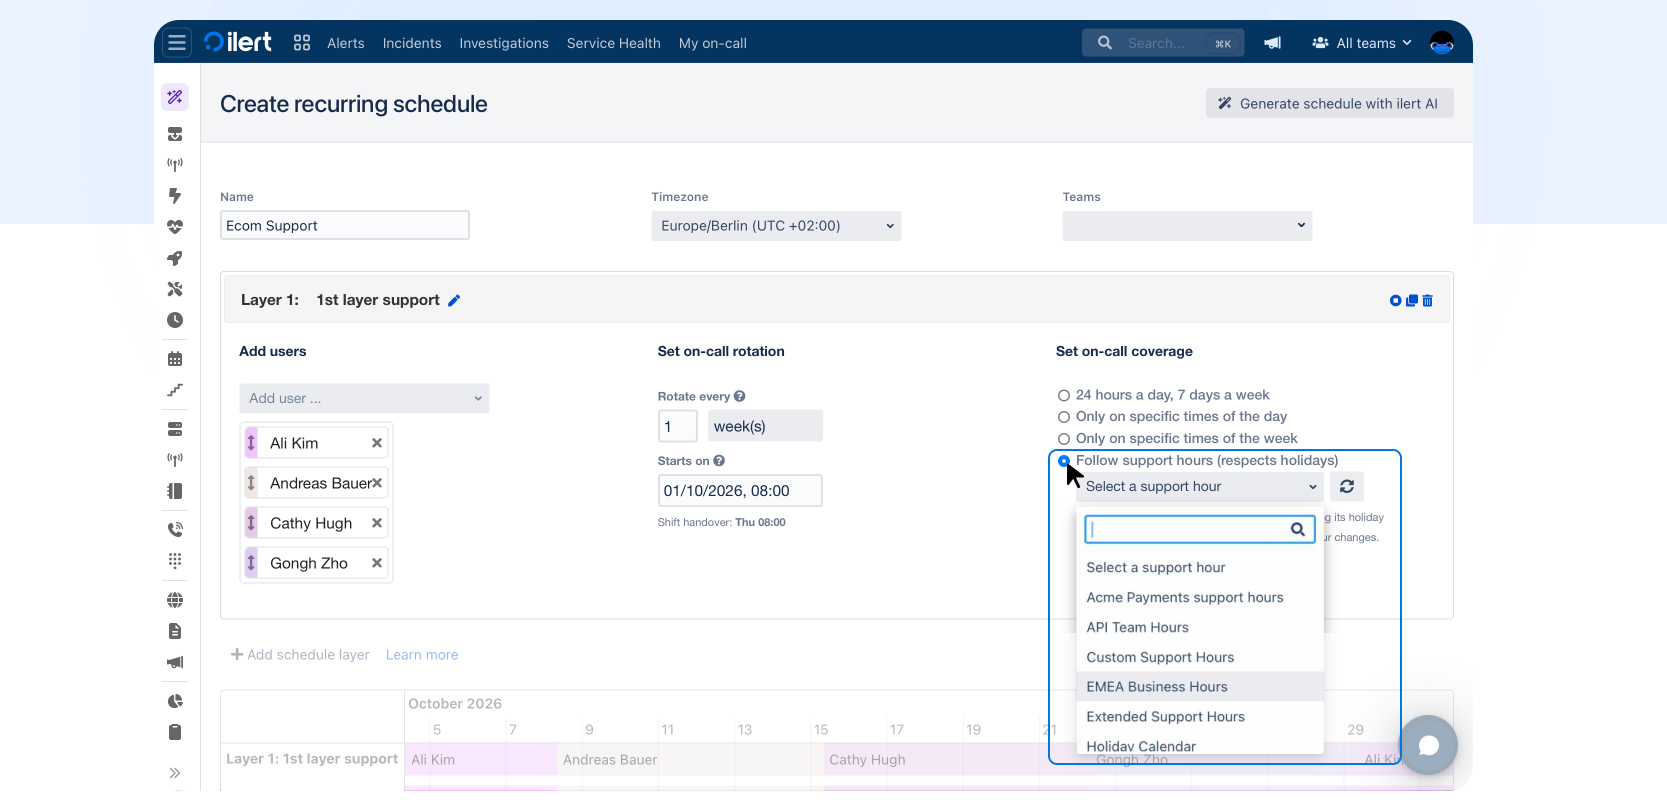
Rotierende Dienstpläne können jetzt direkt auf Supportzeiten basieren. Stellen Sie die Abdeckung einer Ebene auf „Supportzeiten übernehmen (Feiertage berücksichtigen)“. Dadurch übernimmt sie automatisch die wöchentlichen Zeitfenster und Feiertagsausnahmen der jeweiligen Supportzeit.
Die Rotation überspringt die Abdeckung an Feiertagen automatisch – oder berücksichtigt sie weiterhin, wenn dies für die Supportzeit entsprechend festgelegt ist. Die Rotation selbst müssen Sie dafür nicht bearbeiten. Ändern Sie die Supportzeit später, fügen Sie einen Feiertag hinzu oder passen Sie das wöchentliche Zeitfenster an, werden alle damit verknüpften Dienstpläne ab diesem Zeitpunkt automatisch aktualisiert. Bereits vergangene Abdeckungszeiträume bleiben unverändert.
Sie können die Verknüpfung jetzt auch aus der anderen Richtung nachvollziehen. Im Bereich „Verwendet in“ einer Supportzeit werden nun alle damit verknüpften Dienstpläne sowie die Alarmierungsquellen aufgeführt, die diese Supportzeit verwenden. So sehen Sie vor einer Änderung, welche Elemente von der jeweiligen Supportzeit abhängen.
Mehr zum Bereitschaftsmanagement in ilert. Zur Einrichtung siehe die Dokumentation zu rotierenden Dienstplänen und Supportzeiten.
Mehrsprachige Benutzeroberfläche für Bereitschaftsteams
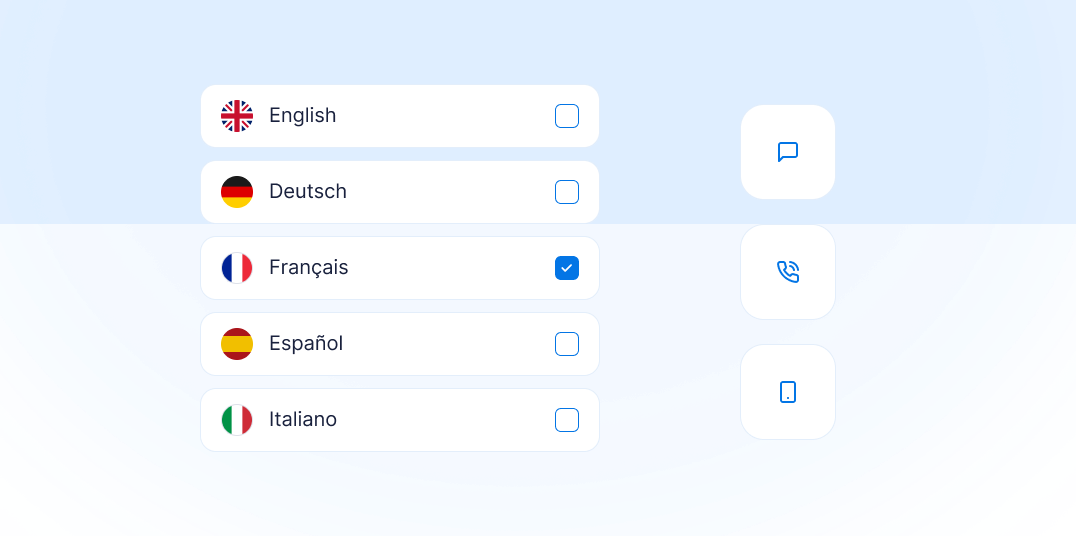
Die ilert Mobile App und die Benachrichtigungen an Bereitschaftsteams richten sich jetzt nach den individuellen Spracheinstellungen der jeweiligen Mitarbeiter. Neben Englisch und Deutsch stehen nun auch Spanisch, Französisch und Italienisch zur Verfügung. Wenn Sie beispielsweise Französisch auswählen, werden Sie auch nachts um 3 Uhr per Sprachanruf auf Französisch über einen Incident informiert.
Die Übersetzungen werden bei jedem Release automatisch erstellt. So sind neue Funktionen zeitgleich in allen unterstützten Sprachen verfügbar. Die Web-App bleibt weiterhin auf Englisch und Deutsch verfügbar.
Design
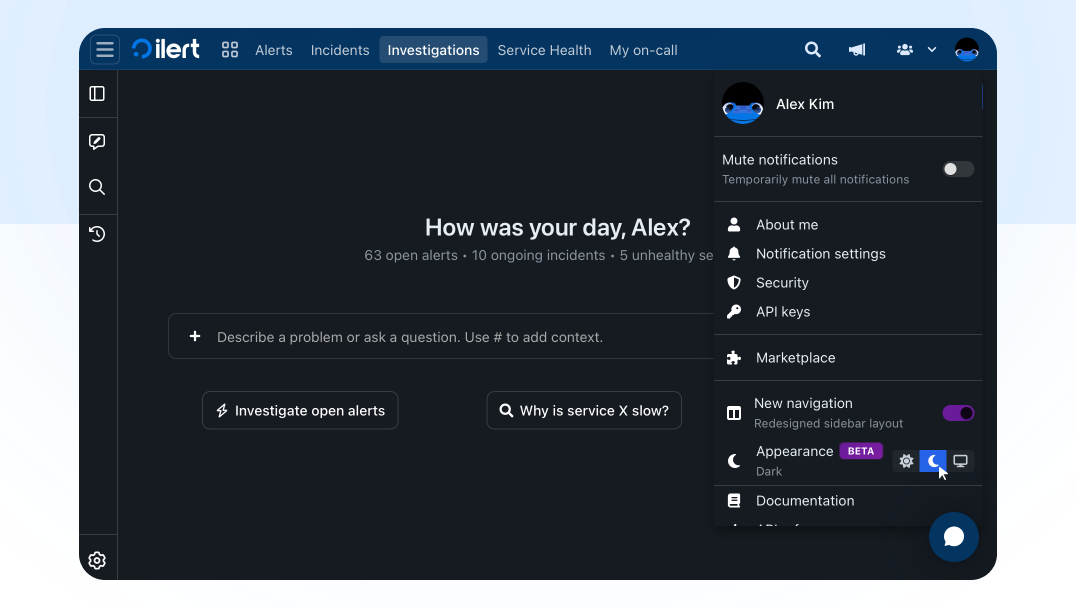
Dark Mode jetzt in ilert verfügbar
Sie können jetzt selbst festlegen, wie ilert dargestellt wird. Öffnen Sie Ihr Profilmenü, gehen Sie zu „Design“ und wählen Sie zwischen Hell, Dunkel oder Systemeinstellung übernehmen. Der Dark Mode steht ab sofort allen Nutzern zur Verfügung.
Neue Integrationen
Bleemeo: Bleemeo ist eine Cloud-Monitoring-Plattform für Server, Container, Kubernetes und Cloud-Infrastruktur. Die Alarmierungsregeln überwachen Ihre Metriken und lösen eine Alarmierung aus, sobald ein Schwellenwert überschritten wird. Zur Einrichtung siehe die Dokumentation zur Bleemeo-Integration.
DBmarlin: DBmarlin ist ein Tool für Datenbank-Observability und Performance-Monitoring, das Datenbankinstanzen, Hosts und die Änderungen überwacht, die sich auf sie auswirken. Die Alarmierungsregeln lösen eine Alarmierung aus, wenn Kennzahlen wie Abfragezeit, Anzahl der Ausführungen oder Host-CPU einen Schwellenwert überschreiten. Zur Einrichtung siehe die Dokumentation zur DBmarlin-Integration.
OpenNMS: OpenNMS ist eine Open-Source-Plattform für Netzwerk-Monitoring und -Management, die Ihre Infrastruktur erkennt, Performance-Daten erfasst und Ereignisse in Alarmierungen umwandelt. Zur Einrichtung siehe die Dokumentation zur OpenNMS-Integration.
Jetzt reinschauen: Aktionen (geschlossene Beta)
Mit Aktionen können Sie automatisch Schritte in anderen Tools ausführen, sobald sich eine Alarmierung oder ein Incident ändert. Erstellen Sie beispielsweise ein Jira-Ticket, wenn eine Alarmierung ausgelöst wird, rufen Sie einen Webhook auf, sobald ein Incident behoben ist, oder versenden Sie eine E-Mail.
Jede Aktion wird in einem eigenen Bereich für Aktionen verwaltet, statt direkt einer Alarmierungsquelle zugeordnet zu sein. Sie bestimmen selbst, für welche Bereiche die Aktionen gelten sollen: für alle oder nur für bestimmte Alarmierungsquellen, Ihre Teams oder – im Fall von Incidents – bestimmte Services.
Aktionen werden automatisch ausgeführt, sobald die von Ihnen festgelegten Ereignisse eintreten – beispielsweise bei der Annahme oder Eskalation einer Alarmierung, beim Hinzufügen von Kommentaren oder beim Verknüpfen von Postmortems. Benutzer können eine Aktion auch manuell für eine einzelne Alarmierung oder einen Incident auslösen. Bei der ersten Ausführung wird die Alarmierung oder der Incident mit dem erstellten Eintrag verknüpft. Bei späteren Ausführungen wird dasselbe Jira-Ticket aktualisiert, anstatt ein neues zu erstellen. Aktivieren Sie die bidirektionale Synchronisierung, um Änderungen auch in umgekehrter Richtung zu übertragen. Wenn Sie beispielsweise ein Jira-Ticket auf „Done” setzen, wird die zugehörige Alarmierung automatisch behoben.
Aktionen sind derzeit in der geschlossenen Beta-Phase verfügbar.